

ソフトウェア開発の文脈において、ステークホルダーが想定する内容と開発者が実装する内容の間には、しばしば大きな摩擦が生じる。要件の曖昧さは、再作業、リリースの遅延、そしてチームの不満を招く。この隔たりを埋めるために、チームは正確で読みやすく、実行可能な共有言語を必要とする。この明確さを達成するための最も効果的な手法の一つがGiven When Thenという構文である。このアプローチにより、曖昧なユーザーストーリーが具体的な振る舞いの仕様に変換される。
正しく適用されれば、この手法は単なる文章作成の練習以上のものとなる。ビジネス、デザインチーム、エンジニアリングの間の契約として機能する。これにより、提供されるすべての機能が意図された価値と一致することを保証する。このガイドでは、Given When Then を使ってユーザーストーリーの振る舞いを効果的に指定するための仕組み、利点、およびベストプラクティスを検討する。
🧠 コア構造の理解
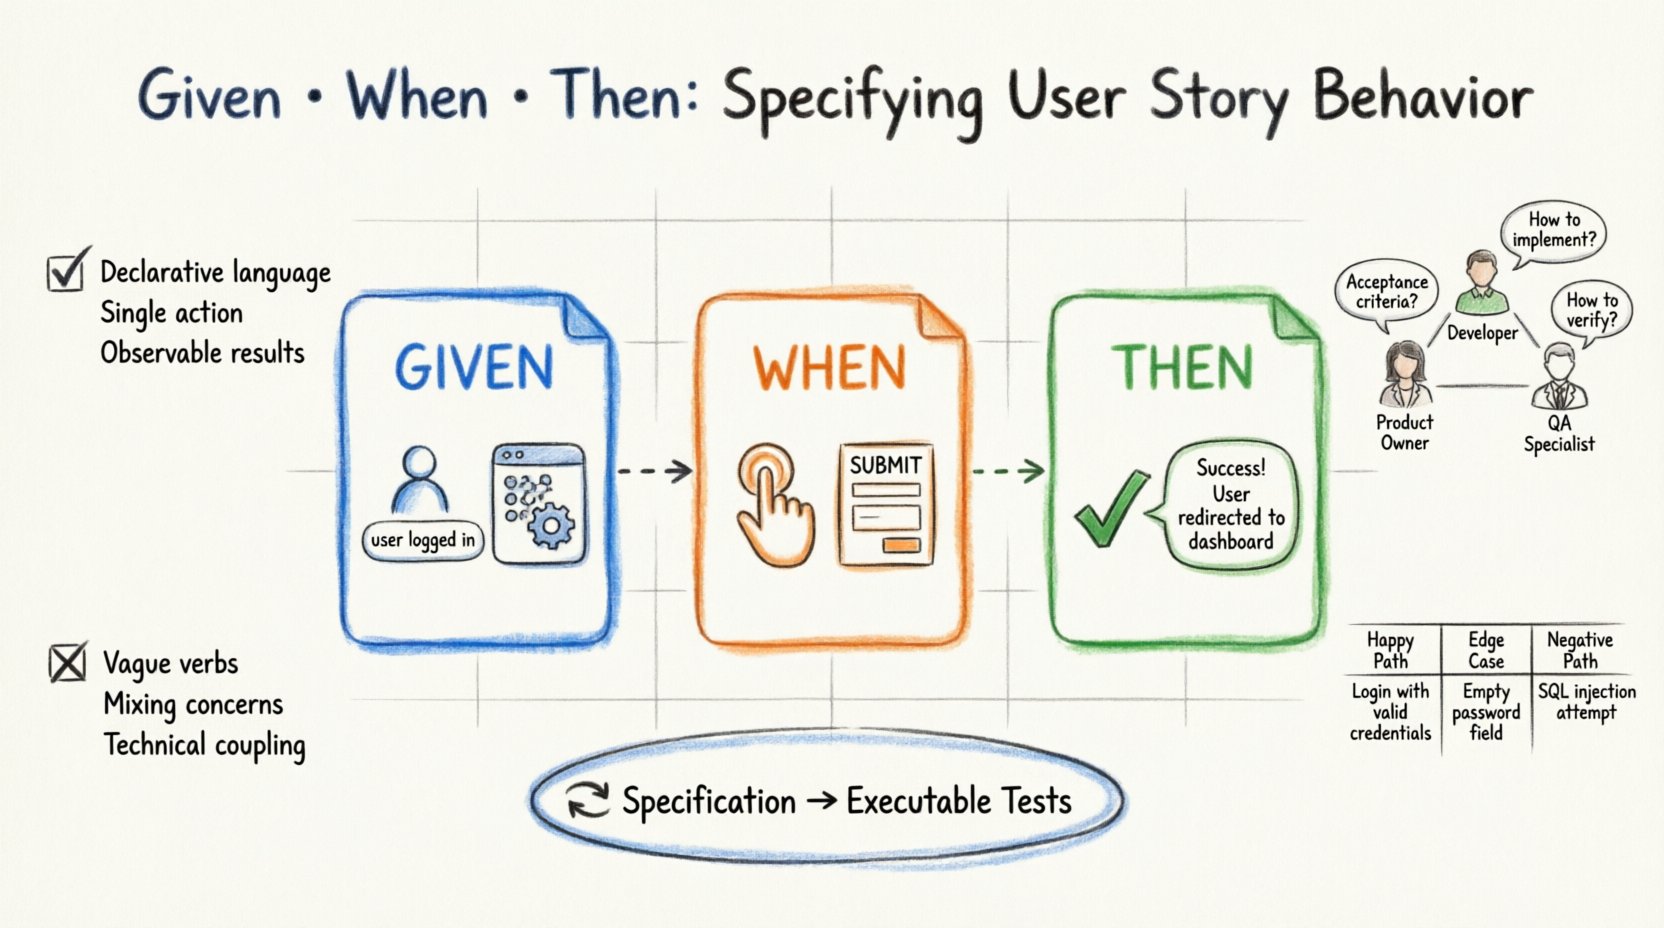
Given When Then パターンは、行動駆動開発(BDD)の基本的な構成要素である。自然言語に似た形で受入基準を構造化することで、非技術的なステークホルダーにとっても理解しやすく、同時に自動テストに十分な詳細さを保つ。このパターンの各部分は、シナリオのライフサイクルを定義する上で、それぞれ異なる目的を果たす。
- Given:初期の文脈または状態を設定する。アクションが行われる前に必要な事前条件を記述することで、舞台を整える。
- When:振る舞いを引き起こす特定のイベントまたはアクションを記述する。これが入力または刺激となる。
- Then:観察可能な結果または出力を定義する。アクションの後にシステムが期待通りに振る舞うことを検証する。
文脈、アクション、結果を分離することで、チームは変数を特定でき、特定の振る舞いを引き起こしているシステムの部分を正確に把握できる。このモジュール性により複雑さが軽減され、デバッグがはるかに容易になる。
📝 コンポーネントの分解
🏗️ 「Given」の文脈
Givenステップはしばしば無視されがちだが、正しい環境を設定する上で極めて重要である。アクションそのものを記述するのではなく、システムの状態を記述すべきである。適切に書かれたGivenステップは、「何が起動前に真でなければならないか?」という問いに答える。
このセクションを書く際のニュアンスを検討する:
- 状態 vs. データ:アプリケーションの状態(例:ユーザーがログインしている)と存在するデータ(例:ユーザーの残高が100ドル)の違いを明確にすること。
- 事前条件:すべての必要な事前条件をリストアップする。支払いが不足資金のために失敗する場合、Givenステップは残高が実際に確認されていることを保証しなければならない。
- 可読性:宣言的であるようにする。『ボタンをクリックする』のような命令形の言語を避け、『ユーザーはダッシュボードにいる』のように記述する。
Givenステップが曖昧な場合、テストは予測不能に失敗する。システムの状態が明確に定義されていないと、自動化が意図した環境とは異なる環境で実行される可能性があり、偽陰性を引き起こす。
🚀 「When」のトリガー
Whenステップはインタラクションを表す。ユーザーまたはシステムが変更を開始する瞬間である。これは単一の原子的なアクションでなければならない。複数のアクションを一つのWhenステップにまとめると、フローのどの部分が失敗を引き起こしたかを特定するのが難しくなる。
Whenセクションにおける重要な考慮点は以下の通りである:
- 単一責任:各シナリオで一つのイベントに集中する。複数のイベントの順序をテストする必要がある場合は、シナリオを別々に分割するか、Scenario Outlinesを使用することを検討する。
- ユーザーの意図:アクションをユーザーまたはシステムの境界から捉えて記述してください。「ユーザーがフォームを送信する」は「送信ボタンがクリックされる」よりも良いです。
- タイミング:「すぐに」や「後で」などの曖昧な用語を避け、トリガーを明確に記述してください。
📝 「それでは」の結果
「それでは」のステップは検証メカニズムです。システムが「もし」のステップに適切に対応したことを確認します。ここが価値提案の検証が行われる場所です。
効果的な「それでは」のステップは次の通りであるべきです:
- 観察可能であること:目に見えるか測定可能なものを確認する。UI要素、データベースレコード、またはAPIの応答を確認する。
- 実装の詳細を避けること:内部ロジックではなく、結果に注目する。「確認メッセージが表示される」は「データベースIDが増加する」よりも良いです。
- 成功と失敗の両方をカバーすること:アクションが失敗した場合に何が起こるかを明確に記述してください。「エラーメッセージが表示される」は「注文が完了する」ことと同等に重要です。
📊 構造化データによる明確性の向上
読みやすさを高め、繰り返しを減らすために、チームは仕様書内でしばしば表を使用します。これは、異なるデータ入力で同じ動作の複数のバリエーションをテストする際に特に有用です。
| シナリオの種類 | 焦点 | 例 |
|---|---|---|
| ハッピーパス | 標準的な成功フロー | 有効な資格情報を前提に、ログインが試行された場合、ダッシュボードが表示される。 |
| エッジケース | 境界条件 | 8文字のパスワードを前提に、リセットが要求された場合、パスワードは受け入れられる。 |
| ネガティブパス | エラー処理 | 有効期限が切れたセッションを前提に、アクセスが要求された場合、ログイン画面にリダイレクトされる。 |
この構造を使うことで、ステークホルダーは要件を素早くスキャンし、濃い文章を読まなくてもカバー範囲を理解できるようになります。
🚫 避けるべき一般的な落とし穴
しっかりとしたフレームワークがあっても、チームは仕様の効果を損なうような誤りをしばしば導入します。これらの落とし穴を早期に特定することで、ドキュメントの持続可能性が保証されます。
❌ 複数の問題を混同する
よくある間違いは、ビジネスルールと技術的制約を同じステップで混同することです。たとえば「データベースが接続されている場合」という記述は、インフラ構造と動作を混同しています。システムは接続性が下位レベルで処理されていると仮定すべきです。ビジネスの文脈に注目してください。
❌ 不明確な動詞
「処理する」「扱う」「管理する」などの言葉は広すぎて、結果を明確に定義しません。たとえば「システムは注文を処理する」という記述ではなく、「注文確認メールが送信される」と表現してください。明確さが解釈の誤りを防ぎます。
❌ シナリオが多すぎる
詳細さは良いですが、過剰な仕様化は保守コストを増加させます。シナリオに20個のGivenステップがある場合、それはあまりにも多くのことを試みている可能性があります。より小さな、再利用可能なコンテキストブロックに分割してください。
❌ 技術的結合
クラス名やデータベーススキーマなどの具体的な実装詳細に依存するシナリオを書かないでください。これらは頻繁に変更され、不要なテストの失敗を引き起こします。観察可能な動作に注目してください。
👥 コラボレーションのダイナミクス
Given When Thenの力は、促進するコラボレーションにあります。これは単なる文書形式ではなく、チームの整合性を図るためのファシリテーションツールです。
- プロダクトオーナー: ビジネス価値に基づいて「Then」の結果を定義します。動作がユーザーのニーズを満たしていることを確認します。
- 開発者: 「Given」のコンテキストを明確にし、事前条件や依存関係を理解します。
- QAスペシャリスト: 「When」のアクションを検証し、システムが正しく応答し、エッジケースがカバーされていることを確認します。
この共有された理解により、スライスに閉じた文書に依存する必要が減ります。仕様が共有形式で書かれると、誰もが要件の品質に貢献します。
🔁 仕様から自動化へ
この構文の主な利点の一つは、自動テストフレームワークへの直接的なマッピングです。具体的なツールは異なりますが、論理構造は一貫しています。
シナリオが明確に書かれていれば、最小限の摩擦で実行可能なコードに変換できます:
- ステップ定義:各Given、When、Thenのフレーズは、テストスイート内の関数にマッピングできます。
- 再利用性:共通のコンテキスト(例:「ユーザーはログインしている」)は一度定義し、複数のシナリオで再利用できます。
- リグレッションの安全性:アプリケーションが進化するにつれて、これらのシナリオは安全網の役割を果たし、新しいコードが既存の動作を破壊しないことを保証します。
この統合により、単一の真実の源が生まれます。受け入れ基準がテストであり、テストが受け入れ基準です。この整合性により、テストされているものが、合意されたものと完全に一致していることが保証されます。
💎 実践的な例
標準的な要件と動作仕様の違いを説明するために、具体的な機能を見てみましょう:パスワードリセットリクエストです。
❌ 不明確な仕様
「ユーザーがパスワードを忘れてしまった場合、パスワードをリセットできるようにするべきである。システムはメールを送信すべきである。」
これでは解釈の余地が大きすぎる。メールアドレスが無効な場合どうなるのか?ユーザーが存在しない場合はどうなるのか?メールの送信タイミングも定義されていない。
✅ Given When Then 指定
シナリオ:パスワードリセットのリクエスト
前提ユーザーはメールアドレス「[email protected]」で登録されたアカウントを持っている
アクションそのメールアドレスを使ってリセットフォームを送信する
結果スクリーン上に確認メッセージが表示される
そしてリセットリンクが「[email protected]」に送信される
シナリオ:未知のメールアドレスでのリセット
前提「[email protected]」に紐づくアカウントは存在しない
アクションリセットフォームを送信する
結果一般的な成功メッセージが表示される
そして提供されたアドレスにはメールが送信されない
これらの例は、セキュリティと使いやすさが明示的に扱われていることを示している。2番目のシナリオでは、アカウントが存在するかどうかを明かさないことでユーザーのプライバシーが保護され、これは重要なセキュリティ上の配慮である。
🛡️ データ駆動型シナリオ
多くの場合、1つの動作が複数のデータセットに適用される。各バリエーションごとに別々のシナリオを書くと繰り返しになりがちである。その解決策として、シナリオアウトラインを使用する。
この構造により、フローを一度定義し、異なるデータポイントで埋めることができる。
| 入力金額 | 期待される残高 | 状態 |
|---|---|---|
| $50 | $150 | 成功 |
| $-10 | $100 | エラー |
| $1000 | $1000 | 上限に達しました |
プレースホルダーを使用してフローを定義することで、読みやすさを保ちつつ包括的なカバレッジを確保できます。このアプローチにより重複が減り、更新が容易になります。フローが変更された場合、50個の個別シナリオを更新するのではなく、テンプレートを更新するだけで済みます。
📏 メンテナンスと進化
仕様書は静的な資産ではありません。製品が成熟するにつれて進化しなければなりません。Given When Thenステップが正確であることを確認するために、定期的なレビューが不可欠です。
メンテナンスのベストプラクティスには以下が含まれます:
- ステップのリファクタリング: ステップが複雑になりすぎた場合は、より小さな意味のある単位に再構成してください。
- 非推奨化: 現在のビジネスロジックを反映していないシナリオを削除してください。
- バージョン管理: シナリオの変更を追跡することで、要件が時間とともにどのように変化したかを理解できます。
これらの仕様書の維持に時間を投資することは、バグ数の削減と新メンバーのオンボーディングの高速化という恩恵をもたらします。新規開発者はコードを掘り下げることなく、シナリオを読むだけでシステムの振る舞いを理解できます。
💡 仕様についての最終的な考察
明確な仕様書を書くことは、練習と細部への注意を要する discipline です。Given When Then パターンはこの discipline のための堅実なフレームワークを提供します。これにより、チームはコードを書く前に機能の影響を十分に検討するよう強制されます。
文脈、行動、結果に注目することで、開発とテストを推進する生きているドキュメントを作成できます。チームが共通の「完了」の定義に沿って一貫性を持たせます。この一貫性こそが、高品質なソフトウェア提供の基盤です。
目的はコミュニケーションであることを忘れないでください。ステークホルダーがシナリオを理解できない場合は、準備ができていないということです。この構造を活用して対話を促進し、期待を明確にし、ユーザーのニーズを真正に満たすソフトウェアを構築しましょう。

